Email Marketing e Pixel di Tracciamento: Cosa Cambia dal 29 Ottobre con le Nuove Linee Guida del Garante
Il mondo dell'Email Marketing e della Marketing Automation sta per affrontare un passaggio fondamentale. Con il Provvedimento n. 284 del 17 aprile 2026, il Garante per la Protezione dei Dati Personali ha emanato le nuove Linee Guida sull'utilizzo dei tracking pixel nelle comunicazioni di posta elettronica.
I soggetti tenuti avranno a disposizione fino al 29 ottobre 2026 per adeguare i propri sistemi e processi.
Cosa sono i Tracking Pixel e perché il Garante è intervenuto?
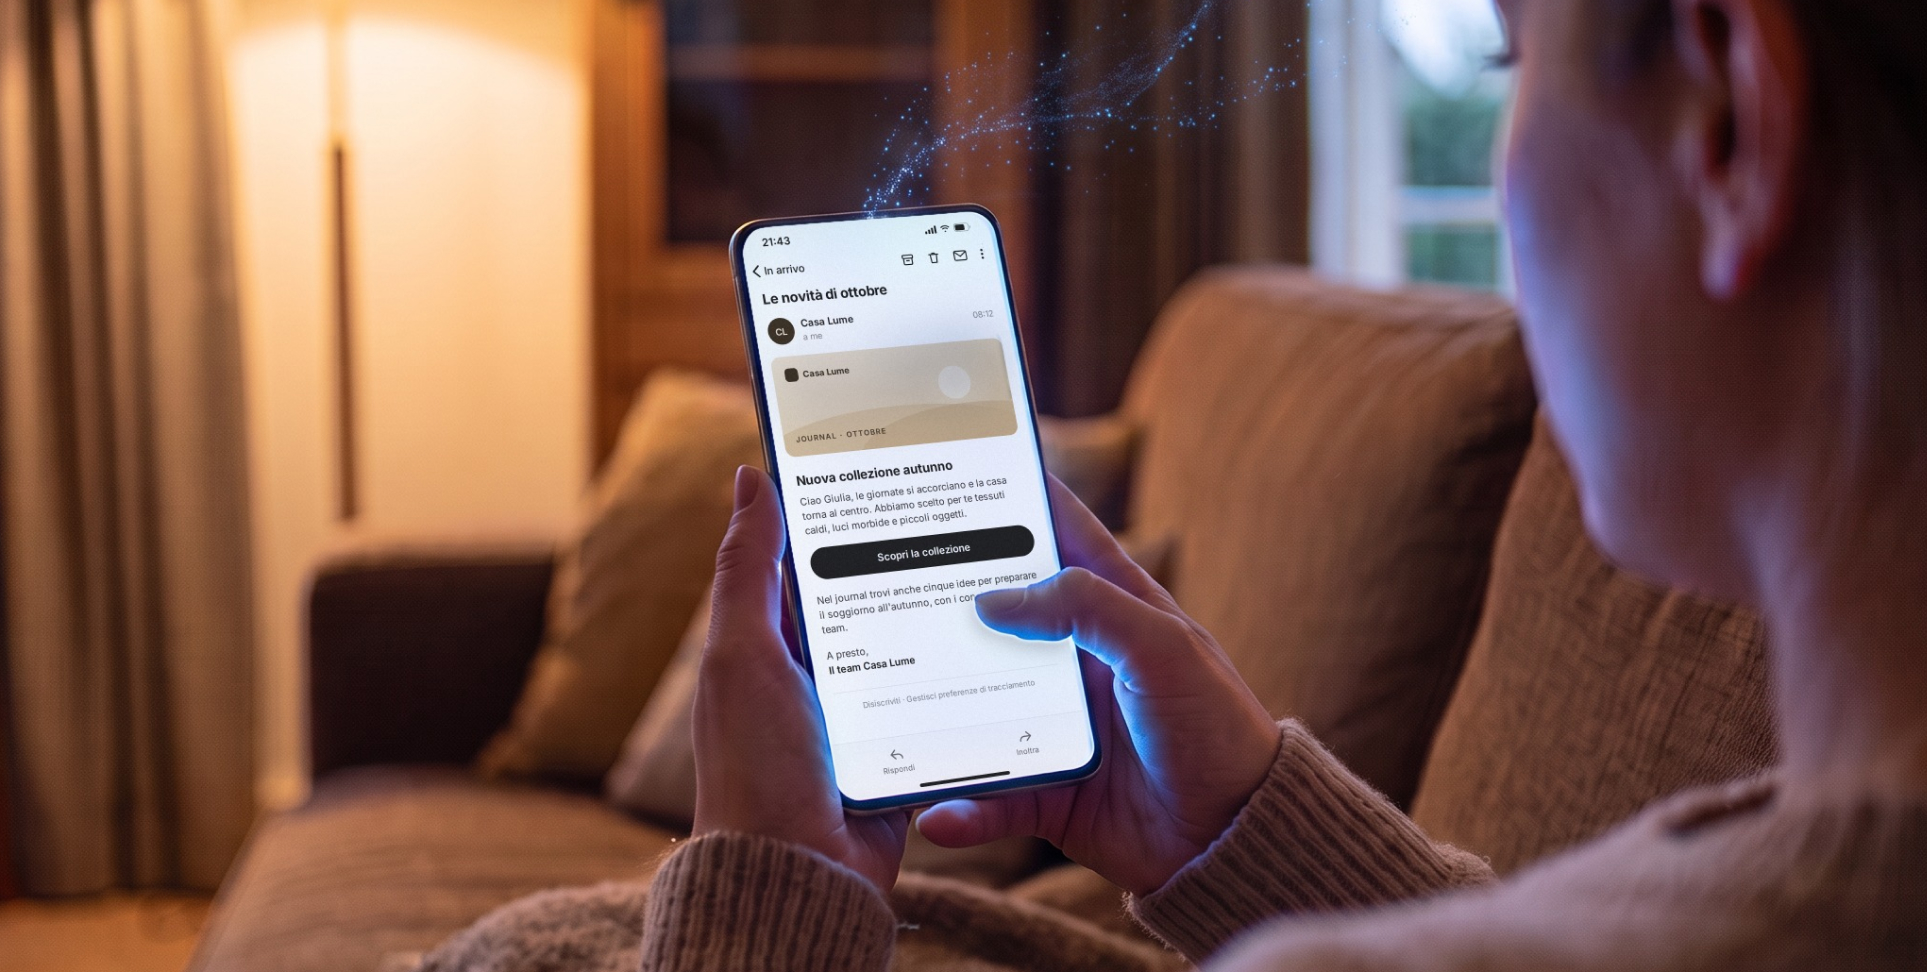
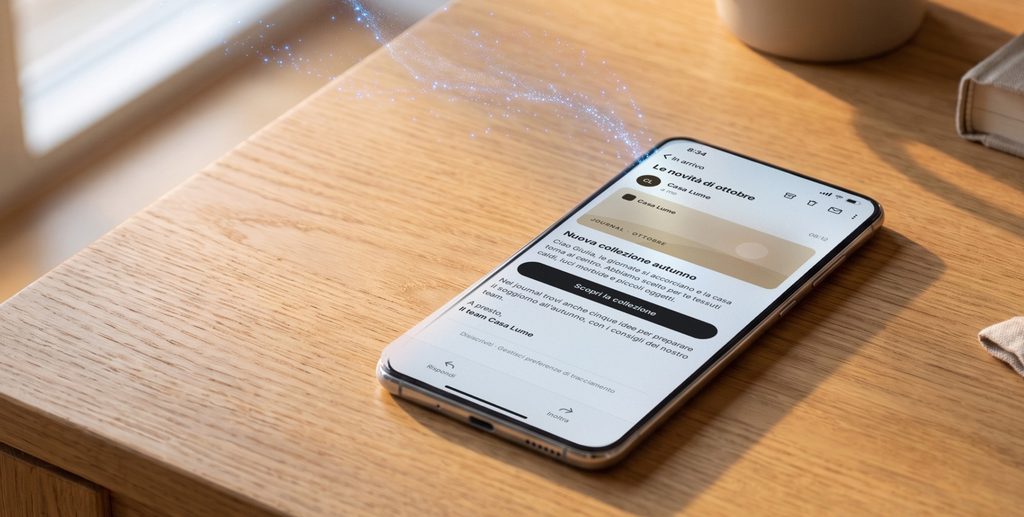
Un pixel di tracciamento è un elemento presente nel codice delle e-mail che permette di collegare una azione specifica ad una persona specifica (finora almeno). Quando un utente apre la mail, il pixel registra informazioni molto dettagliate:
- Avvenuta apertura e orario della lettura;
- Indirizzo IP dell'utente;
- Tipologia di dispositivo e client utilizzato;
- Numero di riaperture successive.
Trattandosi di strumenti che agiscono senza che l'utente ne abbia dato l'esplicito consenso ed in un'ottica di sempre maggiore consapevolezza degli utenti il Garante ha stabilito che la loro archiviazione e lettura sul terminale rientrano nell'ambito di applicazione dell'art. 122 del Codice Privacy (di recepimento della direttiva e-Privacy).
Inquadramento normativo: Italia, Europa e mercati esteri
La norma di fondo è europea, ma le Linee Guida specifiche sono italiane. Il provvedimento del 17 aprile 2026 è stato emanato dal Garante italiano (GPDP) per applicare concretamente l'art. 122 del Codice Privacy nazionale (che recepisce la direttiva UE). Anche altre autorità europee (come la CNIL in Francia) stanno applicando lo stesso principio in modo analogo.
Chi deve rispettarla?
- Se la tua azienda ha sede legale in Italia devi rispettare le Linee Guida del Garante italiano per tutte le tue attività di tracciamento e invio e-mail.
- Se la tua azienda ha sede all'estero ma invia e-mail a utenti situati in Italia, le regole si applicano ugualmente per via del principio di stabilimento/offerta di servizi del GDPR. Se tracci il comportamento di utenti situati nel territorio italiano, devi rispettare le indicazioni del Garante italiano.
- Se sei un'azienda italiana che invia e-mail a utenti europei devi comunque applicare il consenso preventivo, poiché la direttiva e-Privacy e il GDPR si applicano uniformemente in tutta l'UE.
Cosa cambia per le campagne di Email Marketing e DEM?
Fino ad oggi, la misurazione individuale delle aperture (es. "ha aperto la mail ed è tornata a leggerla tre volte") avveniva quasi sempre di default.
Dal 29 ottobre 2026, per poter effettuare il tracciamento individuale dei comportamenti degli utenti a fini commerciali, promozionali o di profilazione:
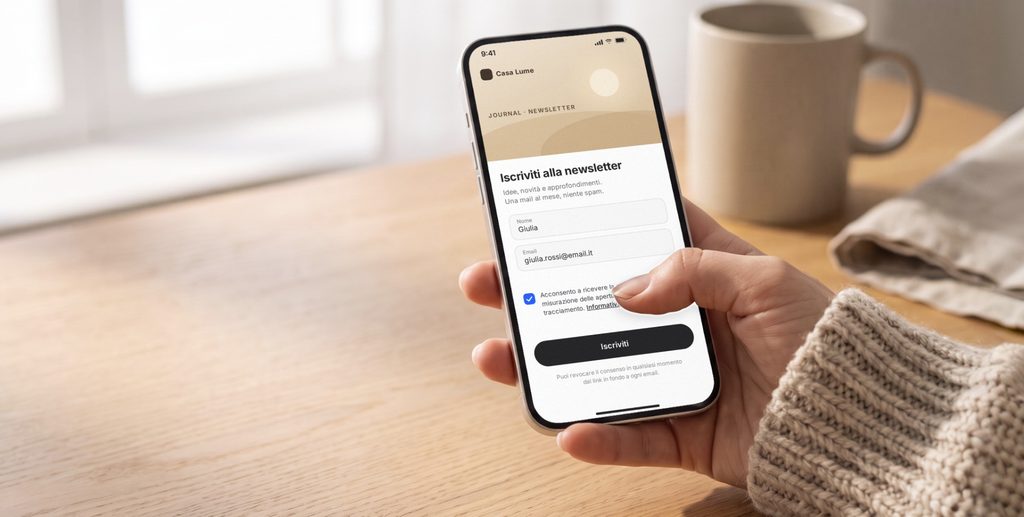
- Sarà obbligatorio il consenso preventivo e informato dell'utente.
- Il consenso potrà essere richiesto in forma integrata/unica insieme al consenso alla ricezione delle e-mail promozionali (per evitare la consent fatigue), purché l'informativa sia chiara e trasparente.
- Diritto di revoca granulare: L'utente deve poter scegliere, in qualsiasi momento e tramite un link dedicato (ad esempio nel footer della mail), di continuare a ricevere la newsletter ma interrompere esclusivamente il tracciamento tramite pixel.
Cosa cambia in ambito CRM e per i team Sales?
l provvedimento non riguarda solo le newsletter o le campagne massive, ma impatta direttamente l'attività commerciale quotidiana e le comunicazioni One-to-One. Ad esempio, le classiche notifiche che finora avvisavano il reparto Sales ("L'azienda X ha appena aperto la tua e-mail di proposta commerciale") si basano sulla medesima tecnologia e sono soggette alle stesse regole: in assenza di un consenso preventivo e tracciabile, il monitoraggio della singola apertura non potrà più essere attivo di default.
I reparti Sales dovranno quindi spostare il proprio focus dalle metriche "passive" e spesso imprecise verso indicatori d'interesse più trasparenti e azionabili, come il tasso di risposta diretta, la prenotazione di appuntamenti o i click su risorse e link protetti.
Alcuni dei principali software CRM come HubSpot, Salesforce e Zoho CRM consentono già di gestire questa conformità.
Le eccezioni: quando NON serve il consenso
Il Garante ha previsto alcune deroghe all'obbligo del consenso:
- Statistiche aggregate e anonimizzate: Se il pixel viene utilizzato solo per misurare il tasso globale di apertura a fini statistici e di miglioramento della deliverability (utilizzando ad esempio pixel non univoci e IP anonimizzati).
- Sicurezza ed autenticazione: E-mail transazionali per conferma account o reset password.
- Comunicazioni istituzionali o obblighi di legge: E-mail di servizio, modifiche contrattuali o notifiche di sicurezza dove è fondamentale verificare l'effettiva ricezione.
Come prepararsi
In ACC Digital stiamo già adeguando le infrastrutture tecniche e le strategie di tracciamento per i nostri clienti. L'obiettivo non è rinunciare ai dati, ma evolvere verso strategie di misurazione trasparenti, orientate ai dati di prima parte (first-party data) e al rispetto dell'esperienza utente.